
Un nouveau jalon vient d’être franchi dans l’univers de l’intelligence artificielle.
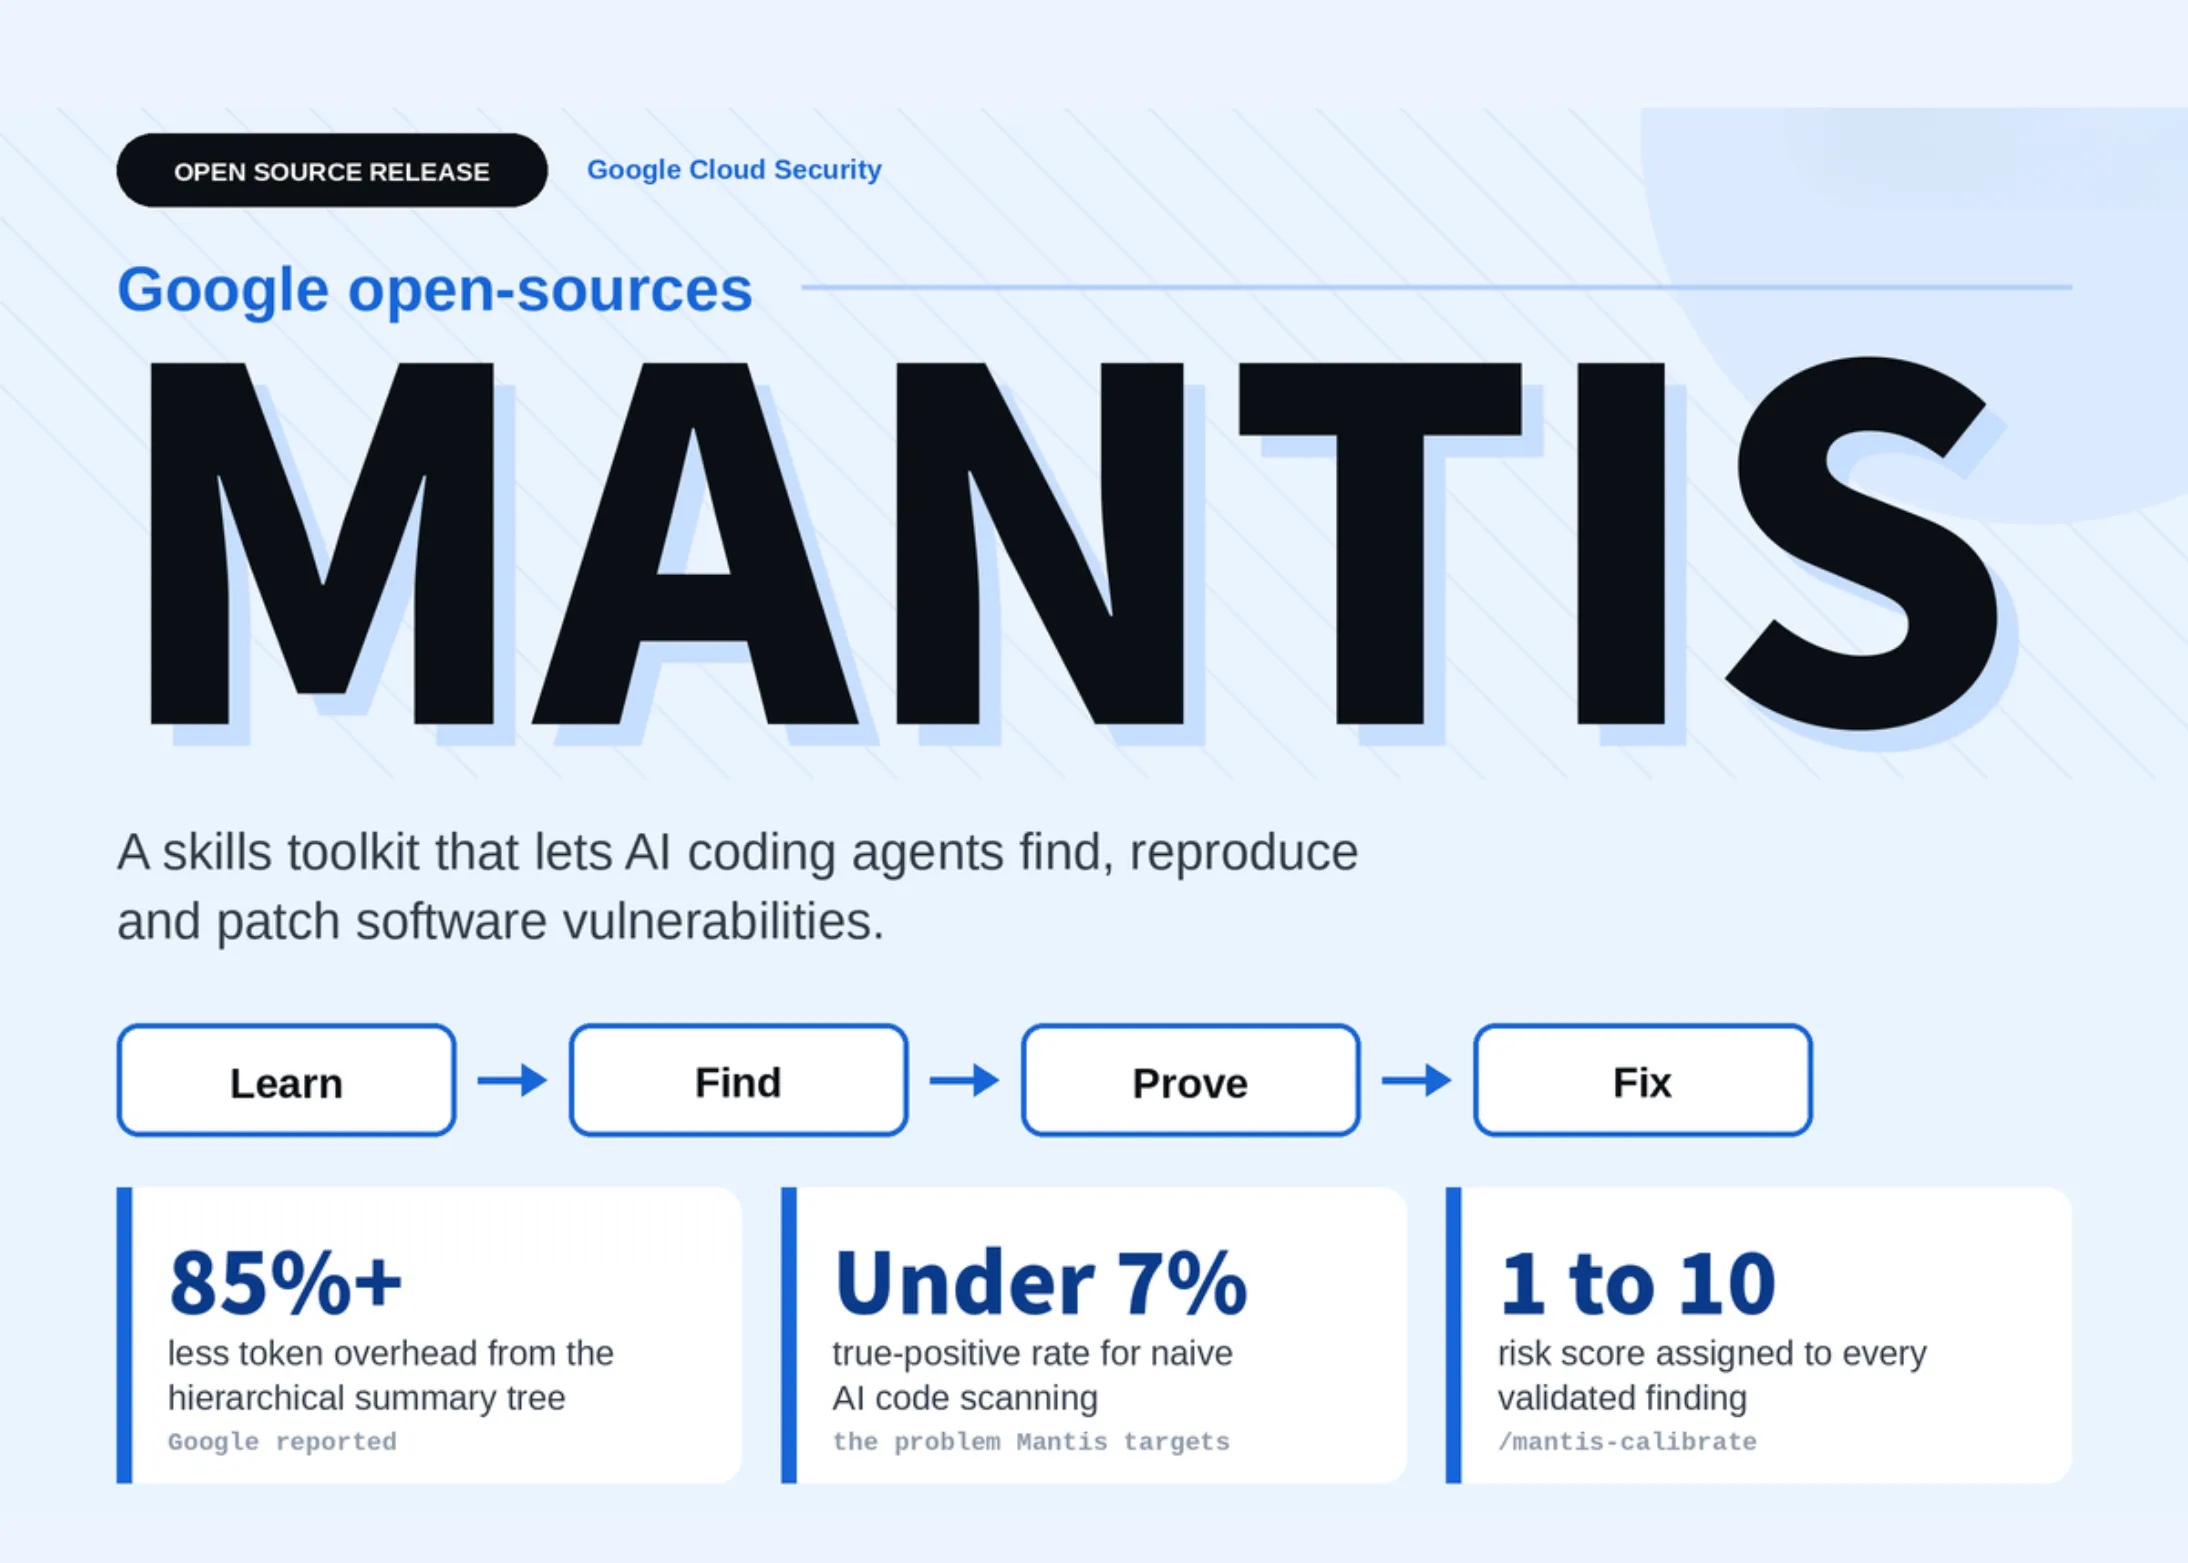
Google met Mantis en open source : une boîte à outils modulaire permettant aux agents de codage de détecter, de reproduire et de corriger les vulnérabilités
Google a open-sourcé Mantis, une boîte à outils de vérification de sécurité indépendante de toute pile technologique, qui permet à un agent de codage basé sur l’IA de gérer l’ensemble du cycle de vie des vulnérabilités. Elle identifie une faille présumée, élimine les faux positifs, reproduit le bogue dans un environnement sandbox, rédige un correctif minimal, teste à nouveau ce correctif et évalue le risque résiduel.
Point notable, mantis n’est pas un scanner que l’on pointe vers un référentiel avant de s’en aller. Il s’agit d’un ensemble de commandes « / » que votre agent de codage existant charge, de ce fait que d’un ensemble strict de règles définissant les emplacements où cet agent est autorisé à exécuter du code.
Est-ce déployable ? Oui, pour une évaluation locale et interne, mais pas encore en production. Vous pouvez le cloner dès aujourd’hui et l’exécuter avec Gemini CLI, Antigravity CLI, le Google ADK ou tout autre framework d’agents similaire.
Notons par ailleurs, mantis publie chaque étape sous la forme d’un module distinct, appelé via une commande « / » et enchaîné de manière séquentielle. Un module de supervision, /mantis-meta-agent, peut piloter l’ensemble de la boucle au cours d’une session de longue durée.
Les premières étapes consistent à analyser l’historique de contrôle de version de la cible : /mantis-historymines pour les correctifs de sécurité antérieurs, /mantis-summarize pour générer les cartes de répertoires, /mantis-architecture pour créer une base de connaissances au format Markdown, /mantis-threat-model pour définir les limites de confiance, et /mantis-plan pour établir une feuille de route ciblée.
En parallèle, les étapes intermédiaires consistent à rechercher et filtrer : les fichiers /mantis-researchersweeps sont comparés au plan, puis /mantis-dedupe, /mantis-review et /mantis-critic regroupent les doublons, appliquent des règles d’exclusion et éliminent les problèmes qui ne peuvent pas se produire dans une version finale.
Les dernières étapes consistent à valider et à corriger : /mantis-reproduce exécute les charges utiles dans gVisor ou dans une machine virtuelle dont la connexion réseau est désactivée, /mantis-chain assemble des chaînes d’exploitation en plusieurs étapes à partir de résultats validés individuellement, /mantis-patch applique et vérifie le correctif, /mantis-calibrate attribue un score de risque compris entre 1 et 10, /mantis-reflect réutilise les enseignements tirés pour le cycle suivant, et /mantis-report génère le rapport d’analyse lisible par l’utilisateur.
Une nouvelle fonctionnalité, /mantis-advise, inverse le processus. Elle interroge le modèle de menace cumulé, l’historique des lignées de bogues et les modèles de correctifs validés avant que vous n’écriviez du code, afin d’éviter qu’un même type de bogue ne se reproduise.
L’évolution de ce dossier sera à suivre avec attention.
Pour aller plus loin :
Article original : MarkTechPost : MarkTechPost