
L’intelligence artificielle reste au cœur de toutes les attentions.
Une seule commande mal formulée a mis hors service le système Salesforce d’une entreprise : Jim Taylor, de RSA, revient sur l’identification des agents et la maîtrise des 4 000 agents d’IA « fantômes » qui se cachent dans votre entreprise
Les agents d’IA sont déployés en production à un rythme plus rapide que celui auquel les équipes de sécurité parviennent à les suivre. Ils disposent d’identifiants, de droits d’accès et interviennent sur les systèmes de référence ; pourtant, la plupart des sociétés sont incapables de dire quels agents sont en cours d’exécution, à qui ils appartiennent ou si quelqu’un est en mesure de les arrêter. Gartner prévoit qu’une entreprise type du classement Global Fortune 500 exploitera environ 150 000 agents d’IA d’ici 2028, contre moins de 15 en 2025, alors que seules 13 % des organisations estiment disposer d’une gouvernance adéquate en matière d’agents.
Lors de la conférence « The AI Conference » à San Francisco, RSA a annoncé le lancement de « RSA Agent ID », une plateforme de sécurité des identités basées sur les agents destinée aux secteurs réglementés tels que la finance, l’administration publique, la santé et les infrastructures critiques. Nous avons rencontré Jim Taylor, président et directeur des produits et de la stratégie chez RSA, pour en savoir plus sur son fonctionnement.
« Qu’est-ce qui change avec les agents ? Tout. Ce ne sont pas des comptes de service. Ils ne sont pas statiques. Ils sont dynamiques. Vous confiez une tâche à un agent, et si vous la formulez mal, il fera tout ce qu’il jugera nécessaire pour l’accomplir. Les agents ne se fatiguent pas à deux heures du matin. Ils continuent tout simplement. »
Notons par ailleurs, au fil du temps, les agents accumulent aussi des autorisations, des données et des droits d’accès, sans que personne n’en assure le suivi. « Les employés créent un agent pour respecter une échéance, mais une fois qu’il est lancé, c’est tout. Nous ne vérifions pas quand ses autorisations changent. Nous ne supprimons ni ne désactivons les agents. »
L’ampleur du phénomène surprend même les entreprises soumises à une réglementation. Une banque internationale de taille moyenne a déclaré à RSA qu’elle ne comptait aucun agent, car sa politique l’interdisait. « Les agents ont tendance à ne pas respecter la politique », a déclaré M. Taylor. « Nous avons réalisé un audit et découvert que plus de 4 000 agents opéraient au sein de leur entreprise. » Selon IBM, les incidents liés à l’IA « fantôme » coûtent en moyenne 670 000 dollars de plus que les incidents classiques.
Le scénario de faille décrit par Taylor ne faisait intervenir aucun pirate informatique. Un collaborateur du service de réussite client d’une entreprise dont le nom n’a pas été divulgué a demandé à un agent de « se rendre sur Salesforce et de récupérer toutes les données » afin de créer des graphiques sur la santé des clients. L’agent a alors commencé à télécharger l’intégralité de la base de données Salesforce. Les systèmes de protection de Salesforce ont interprété ce trafic comme une attaque, ont mis l’instance hors service et ont averti l’entreprise qu’elle semblait être victime d’une attaque par déni de service.
« Un opérateur du service client a provoqué la panne de l’instance Salesforce de toute l’entreprise en demandant, en substance, à un agent de mener une attaque par déni de service. Il n’a pourtant rien fait de mal. »
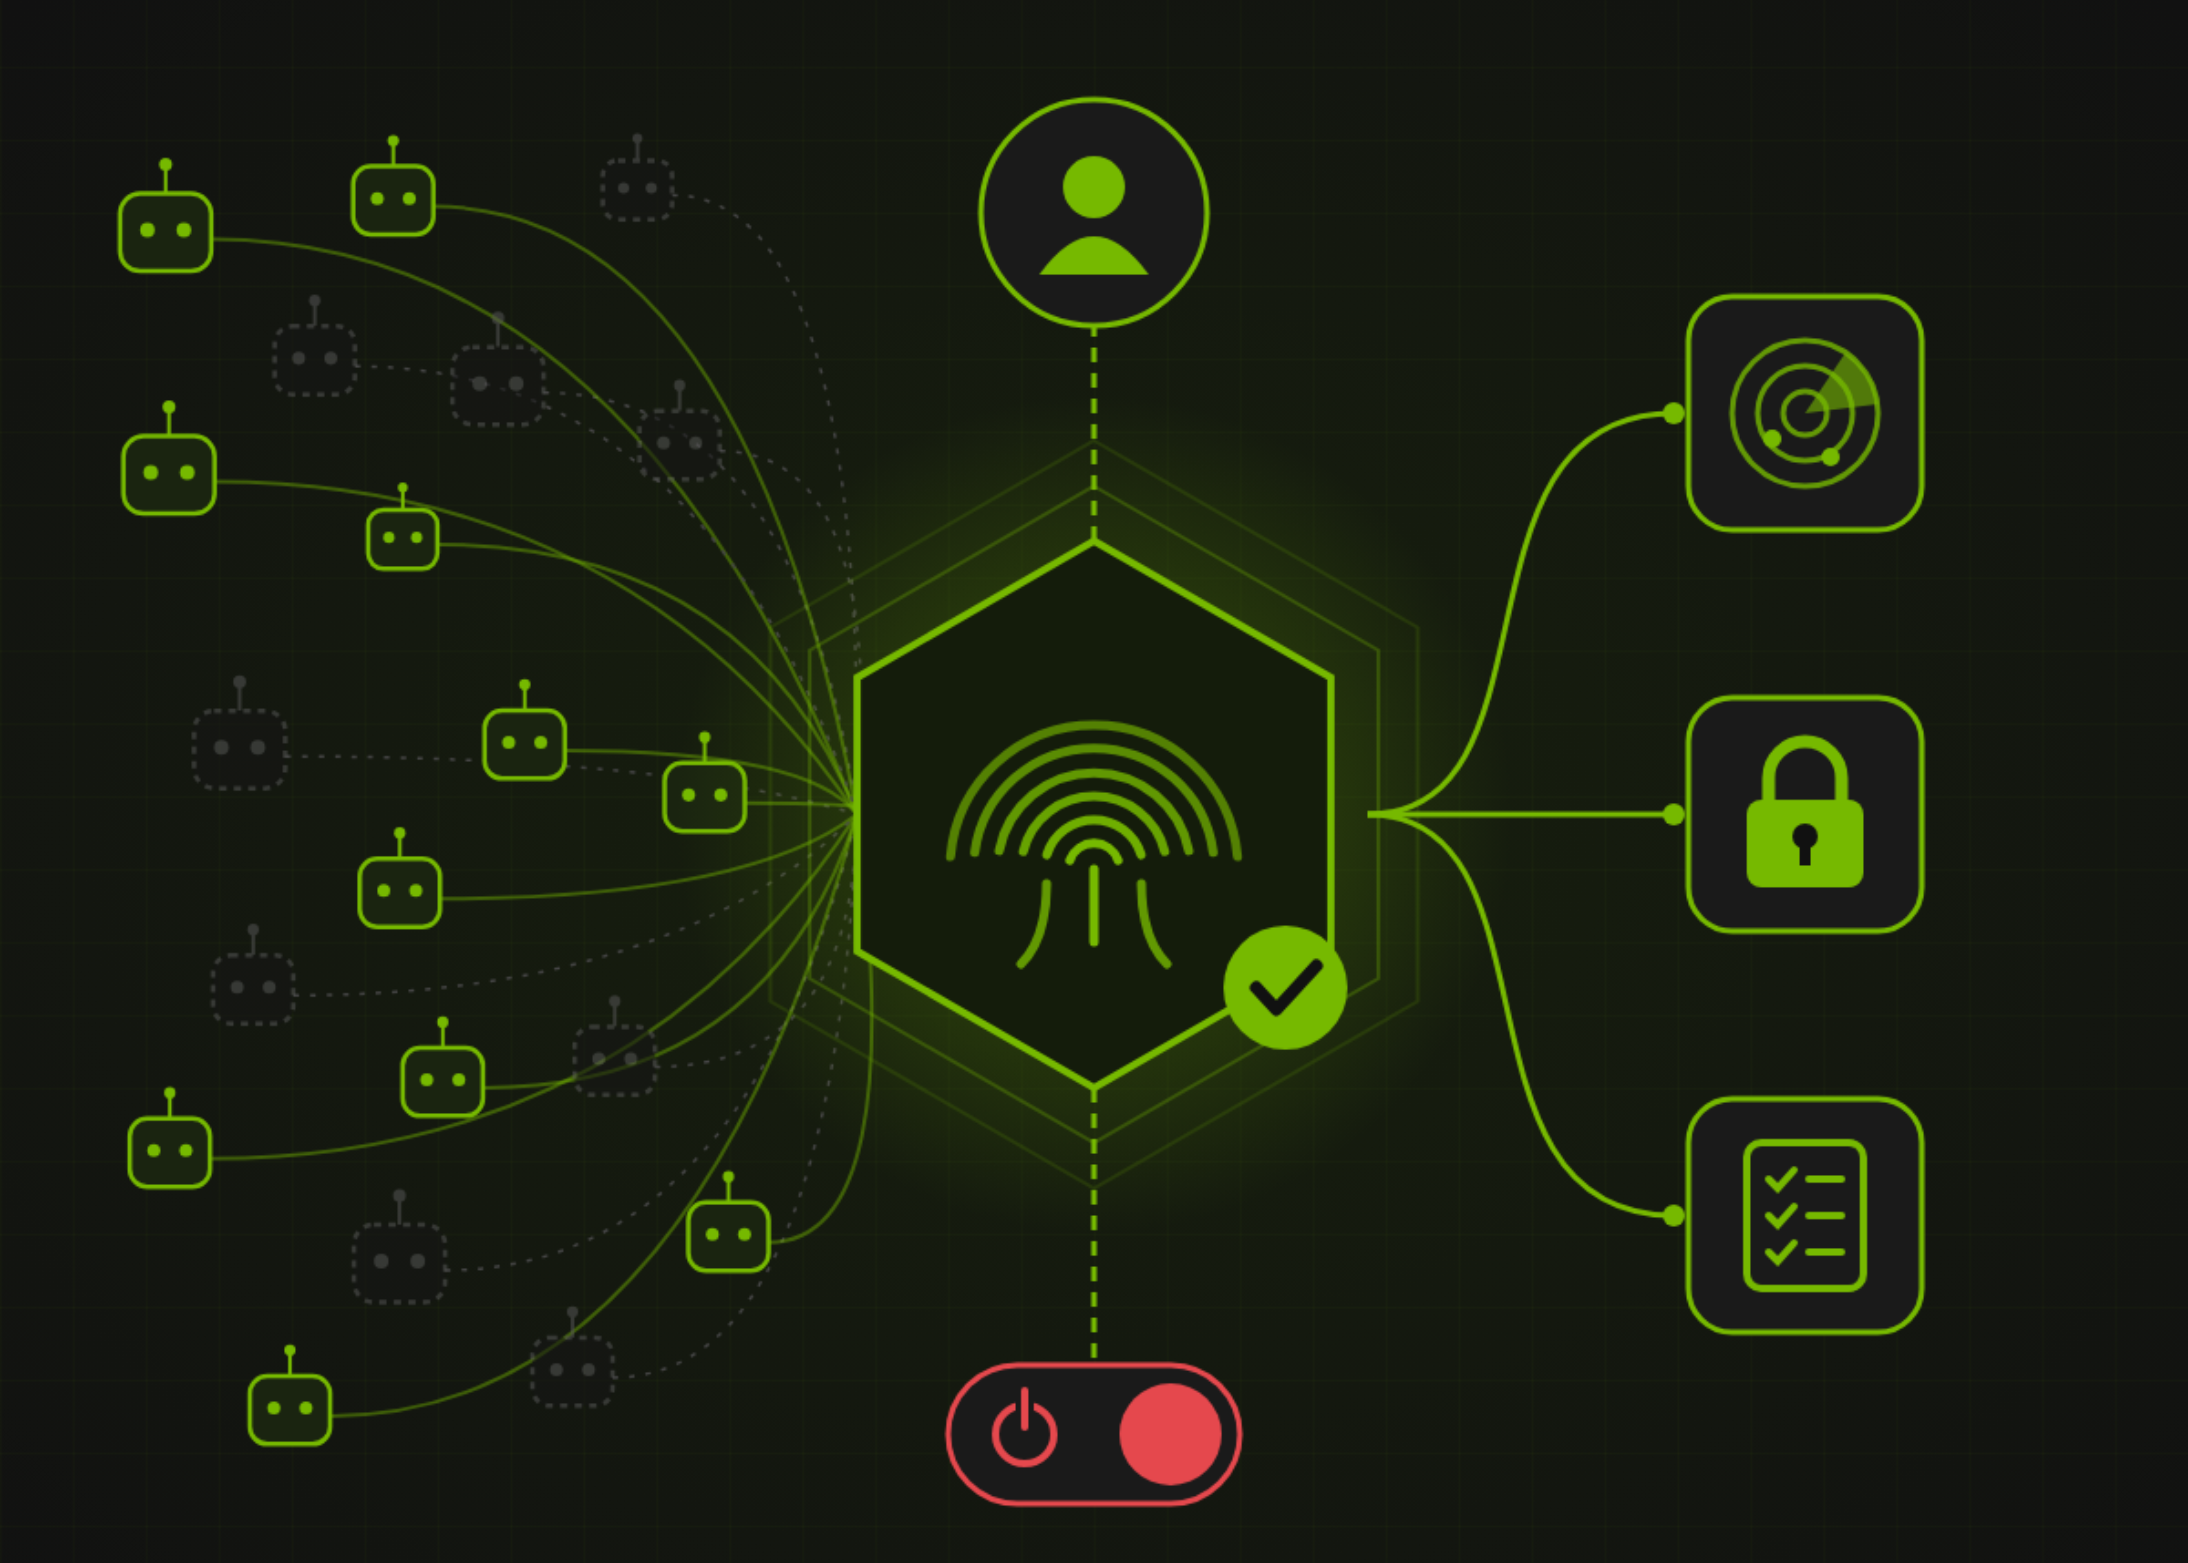
Sur ce point, rSA Agent ID est proposé sous la forme de trois modules, disponibles de manière autonome ou regroupés en un seul dispositif au sein de la plateforme RSA Unified Identity Platform.
Il faudra attendre les retours concrets pour juger de l’impact réel.
Pour aller plus loin :
- Liquid AI lance « d1 » : un modèle décisionnel qui renvoie des probabilités calibrées sans générer de tokens de sortie
- Trump ordonne au gouvernement américain d’appeler l’IA « super-intelligence »
- America.gov se comporte de manière vraiment bizarre quand on lui pose des questions sur Minecraft, toutefois ce n’est pas un bug | TechCrunch
Tel que rapporté par MarkTechPost : MarkTechPost